
Tutoriel sur les tests d'intrusion : qu'est-ce que le PenTest ?
 Thomas Hamilton
⚡ Résumé intelligent
Les tests d'intrusion simulent une véritable attaque contre une application, un réseau ou un système afin que les équipes de sécurité puissent localiser les failles exploitables, mesurer leur impact sur l'activité et les corriger avant qu'un attaquant externe ne découvre les mêmes vulnérabilités.
Qu'est-ce qu'un test d'intrusion ?
Tests de pénétration ou Pen Testing est un type de Test de sécurité Les tests d'intrusion servent à déceler les vulnérabilités, les menaces et les risques qu'un attaquant pourrait exploiter dans les applications logicielles, les réseaux ou les applications web. Leur objectif est d'identifier et de tester toutes les failles de sécurité potentielles présentes dans une application logicielle. On parle également de test de pénétration (ou « pen test »).
Le schéma ci-dessous illustre comment une faille non corrigée dans une application devient la porte d'entrée par laquelle un attaquant s'engouffre.

Une vulnérabilité représente le risque qu'un attaquant puisse perturber un système ou accéder sans autorisation aux données qu'il contient. Les vulnérabilités sont généralement introduites accidentellement lors du développement et de la mise en œuvre du logiciel. Parmi les vulnérabilités courantes, on trouve les erreurs de conception, les erreurs de configuration et les bogues logiciels. L'analyse d'intrusion repose sur deux mécanismes : l'évaluation des vulnérabilités et les tests d'intrusion (VAPT).
On confond souvent les deux volets d'un test d'intrusion. Une évaluation des vulnérabilités recense les faiblesses connues à grande échelle et s'arrête là, tandis qu'un test d'intrusion exploite de manière sécurisée une sélection de ces faiblesses pour démontrer leur impact concret. Combinés, ils permettent de distinguer les conclusions théoriques de celles qui mettent réellement les données en danger.
Pourquoi des tests d'intrusion ?
Les tests d'intrusion sont essentiels dans une entreprise car :
- Les secteurs financiers, tels que les banques, les banques d'investissement et les bourses, souhaitent que leurs données soient sécurisées, et les tests d'intrusion sont essentiels pour garantir cette sécurité.
- Si le système informatique a déjà été piraté, l'organisation souhaite déterminer si des menaces sont toujours présentes dans le système, afin d'éviter de futurs piratages.
- Les tests d'intrusion proactifs constituent la meilleure protection contre les pirates informatiques.
- Les cadres de conformité l'exigent. L'exigence 11.4 de la norme PCI DSS, par exemple, impose des tests d'intrusion internes et externes au moins une fois par an et après tout changement significatif.
Types de tests de pénétration
Le type de test d'intrusion choisi dépend généralement de la portée de l'étude et du fait que l'organisation souhaite simuler une attaque provenant d'un employé ou d'un administrateur réseau (sources internes) ou de sources externes. Il existe trois types de tests d'intrusion :
Lors d'un test d'intrusion en boîte noire, le testeur n'a aucune connaissance des systèmes à tester. Il est responsable de la collecte d'informations sur le réseau ou le système cible.
Lors des tests d'intrusion en boîte blanche, le testeur dispose généralement d'informations complètes sur le réseau ou les systèmes à tester, notamment le schéma d'adressage IP, le code source et les détails du système d'exploitation. Cela peut être considéré comme une simulation d'attaque provenant d'une source interne, telle qu'un employé de l'organisation.
Lors d'un test d'intrusion en boîte grise, le testeur dispose d'une connaissance partielle du système. Cela peut être considéré comme une attaque menée par un pirate informatique externe ayant obtenu un accès illégitime aux documents d'infrastructure réseau d'une organisation.
Le tableau ci-dessous place les trois côte à côte afin que vous puissiez faire correspondre un type d'engagement à la menace que vous souhaitez modéliser.
| Aspect | Noir Box | Blanc Box | Gris Box |
| Informations communiquées au testeur | Aucun | Code source complet, schéma IP, détails du système d'exploitation | Partiel : diplômes ou documents limités |
| Attaquant simulé | Un étranger sans accès | Un initié ou un développeur | Un étranger qui avait déjà pris pied |
| Temps consacré à la reconnaissance | Haute | Low | Modérée |
| Couverture typique de la base de code | Seulement ce qui est accessible de l'extérieur | Plus profond, car les entrailles sont visibles | Concentré sur le chemin d'attaque exposé |
Comment faire des tests d'intrusion
Les activités suivantes doivent être réalisées pour effectuer un test d'intrusion. L'image ci-dessous résume les quatre phases, décrites ci-dessous.

Étape 1) Phase de planification
- La portée et la stratégie de la mission sont déterminées
- Les politiques et normes de sécurité existantes sont utilisées pour définir le périmètre.
Étape 2) Phase de découverte
- Collectez un maximum d'informations sur le système, notamment les données qu'il contient, les noms d'utilisateur et même les mots de passe. On parle alors d'empreinte numérique.
- Scannez et explorez les ports
- Vérifier les vulnérabilités du système
Étape 3) Phase d'attaque
- Trouvez des failles de sécurité exploitant les différentes vulnérabilités. Vous devez disposer des privilèges de sécurité nécessaires pour exploiter le système.
Étape 4) Phase de rapport
- Un rapport doit contenir des conclusions détaillées
- Risques liés aux vulnérabilités identifiées et leur impact sur l'activité
- Recommandations et solutions, le cas échéant
La tâche principale lors d'un test d'intrusion consiste à recueillir des informations sur le système. Il existe deux manières de recueillir ces informations :
- Modèle « un à un » ou « un à plusieurs » par rapport à l'hôte : un testeur applique des techniques de manière linéaire soit à un seul hôte cible, soit à un groupe logique.ping des hôtes cibles (par exemple un sous-réseau).
- Modèle « plusieurs à un » ou « plusieurs à plusieurs » : le testeur utilise plusieurs hôtes pour exécuter des techniques de collecte d'informations de manière aléatoire, à débit limité et non linéaire.
Exemples d'outils de tests d'intrusion
Il existe une grande variété d'outils utilisés dans les tests d'intrusion, et outils Pentest importants sont:
1) Teramind
Teramind propose une suite complète pour la prévention des menaces internes et la surveillance des employés. Il améliore la sécurité grâce à l'analyse des comportements et à la prévention des pertes de données, garantissant la conformité et optimisant les processus métier. Sa plate-forme personnalisable répond à divers besoins organisationnels, fournissant des informations exploitables axées sur l'amélioration de la productivité et la protection de l'intégrité des données.
Caractéristiques :
- Prévention des menaces internes : Détecte et empêche les actions des utilisateurs pouvant indiquer des menaces internes pesant sur les données.
- Optimisation des processus métier : Utilise l'analyse comportementale basée sur les données pour redéfinir les processus opérationnels.
- Productivité du personnel : Surveille la productivité, la sécurité et la conformité des comportements du personnel.
- Gestion de la conformité : Permet de gérer la conformité grâce à une solution unique et évolutive adaptée aux petites entreprises, aux grandes entreprises et aux organismes gouvernementaux.
- Analyse forensique des incidents : Fournit des preuves pour enrichir la réponse aux incidents, les enquêtes et le renseignement sur les menaces.
- Prévention des pertes de données : Surveille et protège contre les pertes potentielles de données sensibles.
- Surveillance des employés : Offre des fonctionnalités permettant de surveiller les performances et les activités des employés.
- Analyse comportementale : analyse en détail les données comportementales des clients utilisant l’application pour en tirer des enseignements.
- Paramètres de surveillance personnalisables : Permet de personnaliser les paramètres de surveillance pour les adapter à des cas d’utilisation spécifiques ou pour mettre en œuvre des règles prédéfinies.
- Aperçu du tableau de bord : Offre une visibilité et des informations exploitables sur les activités des effectifs grâce à un tableau de bord complet.
- nmap – Cet outil sert à effectuer des analyses de ports, à identifier le système d'exploitation, tracet l'analyse des routes et des vulnérabilités.
- Nessus – Il s'agit d'un outil traditionnel de détection des vulnérabilités réseau.
- Pass-The-Hash – Cet outil est principalement utilisé pour le piratage de mots de passe.
Rôle et responsabilités des testeurs d'intrusion
Le travail d'un testeur d'intrusion consiste à :
- Collectez les informations nécessaires auprès de l'organisation pour permettre les tests d'intrusion.
- Trouver des failles qui pourraient permettre aux pirates d'attaquer une machine cible
- Pensez et agissez comme de vrais hackers, mais de manière éthique.
- Rendez le travail reproductible, afin qu'il soit facile pour les développeurs de le corriger.
- Convenir à l'avance de la date de début et de la date de fin de l'exécution des tests
- Assumez la responsabilité de toute perte dans le système ou les informations pendant la test logiciel
- Garantir la confidentialité des données et des informations
Tests d'intrusion manuels vs. tests d'intrusion automatisés
La plupart des projets concrets combinent les deux approches. Le tableau comparatif ci-dessous illustre les points forts et les faiblesses de chacune.
| Tests d'intrusion manuels | Tests de pénétration automatisés |
| Test manuel nécessite des professionnels experts pour exécuter les tests | Les outils de test automatisés fournissent des rapports clairs à des professionnels moins expérimentés |
| Les tests manuels nécessitent Excel et d'autres outils pour track-il | Tests d'automatisation dispose d'outils centralisés et standards |
| Dans les tests manuels, les résultats des échantillons varient d'un test à l'autre | Dans le cas des tests automatisés, les résultats ne varient pas d'un test à l'autre |
| Les utilisateurs doivent se souvenir que le nettoyage de la mémoire est une tâche qui leur incombe. | Les tests automatisés auront des nettoyages complets. |
Inconvénients des tests d’intrusion
Les tests d'intrusion ne permettent pas de détecter toutes les vulnérabilités d'un système. Ils sont limités par le temps, le budget, le périmètre et les compétences des testeurs.
Voici les effets secondaires possibles lors d'un test d'intrusion :
- Perte de données et corruption
- Temps d'arrêt
- Augmenter les coûts
L'infographie ci-dessous récapitule ces mêmes compromis, ainsi que les raisons pour lesquelles les organisations effectuent tout de même le test.
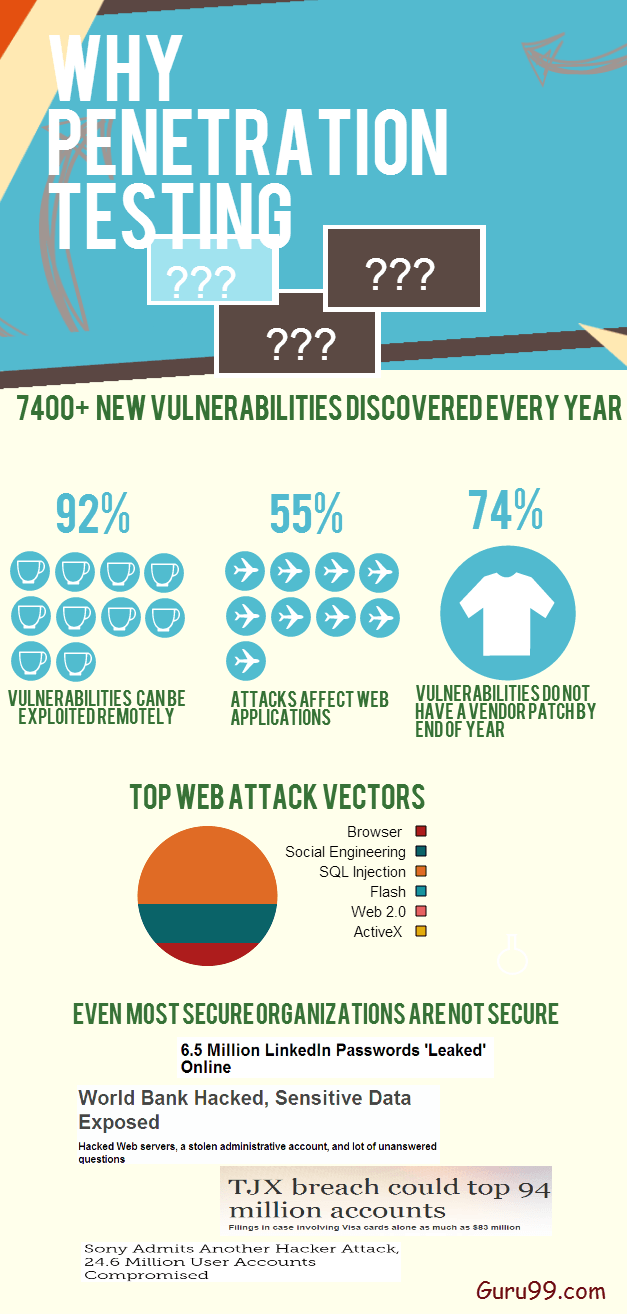
Ces limites expliquent pourquoi un test d'intrusion est plus efficace en complément d'une politique de sécurité bien mise en œuvre, plutôt qu'en remplacement de celle-ci. Les testeurs doivent se comporter comme de véritables pirates informatiques, vérifier la sécurité du code et répéter l'exercice selon un calendrier établi et documenté.
